This post is also available in:
La sicurezza moderna di classe enterprise si trova in un momento cruciale in cui i CIO e i CISO hanno una chiara opportunità di costruire un'architettura di cybersecurity sia per l'ambiente attuale che per il futuro. Per fare ciò è necessario ridefinire la resilienza aziendale in tre ambiti fondamentali.
Innanzitutto, la velocità e la novità delle minacce basate su AI di frontiera. I modelli di AI di frontiera hanno automatizzato l'intero ciclo di vita dell'attacco. Gli antagonisti non stanno solo comprimendo i tempi di exploit a tempi prossimi allo zero, ma stanno anche generando minacce nuove e altamente evasive alla velocità della macchina, aggirando le firme tradizionali e spesso prima che vengano generate le patch.
In secondo luogo, il traffico di rete in forte aumento sta sopraffacendo le difese tradizionali. Basato su carichi di lavoro di AI, il traffico inter-data center triplicherà1 nel prossimo decennio, espandendo drasticamente il volume di dati che i team devono ispezionare e proteggere.
Infine, cambiamenti importanti stanno forzando un "ripristino crittografico". La riduzione dei cicli di vita dei certificati, gli eventi di sfiducia che coinvolgono l'intero sistema Internet e i computer quantistici abbastanza potenti da violare la crittografia a chiave pubblica stanno creando una combinazione in grado di scuotere le fondamenta di tutte le comunicazioni digitali.
Affrontare queste sfide richiede più di semplici correzioni incrementali. Oggi siamo orgogliosi di presentare PAN-OS 12.2 Ceres, una versione fondamentale che rappresenta un grande passo avanti nella sicurezza di rete.
Ceres porta sul mercato oltre 55 innovazioni, tra cui tre funzionalità di punta fondamentali, progettate per riportare l'equilibrio del potere a favore dei difensori.
Presentazione di Frontier Virtual Patching: difesa preventiva contro exploit dell'AI di frontiera
Oggi, Palo Alto Networks offre ai difensori il vantaggio definitivo con il lancio di Frontier Virtual Patching. Sfruttando l'AI di frontiera per scoprire vulnerabilità sconosciute e distribuendo protezioni in poche ore, stiamo riducendo la finestra di esposizione dai 55 giorni medi del settore2 necessari per distribuire una patch tradizionale a una finestra di esposizione quasi pari a zero. Non si tratta solo di applicare le patch più velocemente, si tratta di eliminare la possibilità per l'autore degli attacchi neutralizzando gli exploit prima che raggiungano la tua rete.
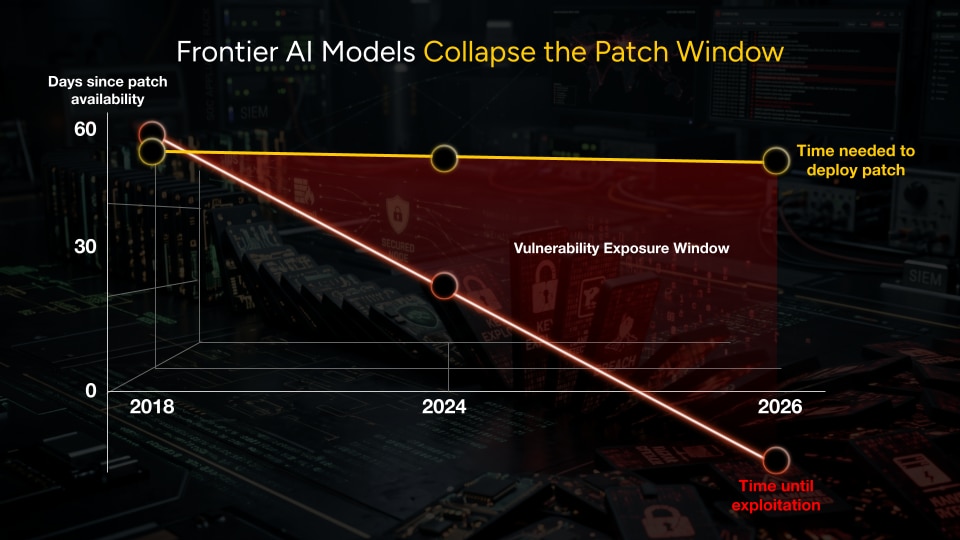
Abbiamo costruito questa capacità come un ecosistema collaborativo e moltiplicatore di forza, insieme alle nostre partnership di settore attraverso il panorama di fornitori di software aziendale e OT per accelerare la divulgazione delle vulnerabilità, la mitigazione e la protezione dei clienti. Questo include la nostra collaborazione con Project Lightwell, che combina la nostra protezione rapida a livello di rete con la risoluzione tramite software per aiutare le organizzazioni a ridurre l'esposizione alle minacce emergenti. Stiamo anche collaborando con centri di eliminazione delle vulnerabilità, responsabili della manutenzione del software e iniziative del settore per espandere continuamente un pool in tempo reale di vulnerabilità protette.
Questo approccio si basa su recenti ricerche di Unit 42, dove il sistema di AI autonomo NOVA ha identificato oltre 14.000 vulnerabilità precedentemente sconosciute in soli due mesi, un chiaro segnale che i difensori devono affiancare alla scoperta basata su AI una protezione altrettanto rapida e coordinata. Abbiamo costruito un motore di rilevamento completamente nuovo, una "protezione blindata", che ci consente di fornire queste misure di protezione rapide in modo sicuro e responsabile. Quando un partecipante identifica una minaccia, l'intero ecosistema è protetto istantaneamente. La scoperta individuale diventa protezione globale.
Questo è particolarmente prezioso per la tecnologia operativa (OT), le infrastrutture critiche, l'assistenza sanitaria e l'IoT: ambienti in cui i sistemi non possono essere disconnessi per l'applicazione di patch, in cui i cicli di patch possono durare mesi e in cui un singolo dispositivo non aggiornato può determinare l'esposizione di un'intera rete. Frontier Virtual Patching chiude quel divario nella rete, bloccando l'exploit senza applicare una patch, riavviare un sistema o causare interruzioni alle operazioni critiche.
I malintenzionati sfrutteranno l'AI di frontiera per ridurre il ciclo di vita di un attacco da mesi a pochi minuti. Per stare al passo, le organizzazioni hanno bisogno di partner per la sicurezza che siano in grado di eguagliare la velocità delle macchine. A tal fine, Palo Alto Networks alza l'asticella con la sua soluzione Frontier Virtual Patching, che va oltre i semplici controlli di compensazione. Grazie alla capacità di individuare in modo sicuro ed efficiente le vulnerabilità non ancora divulgate e di implementare misure di protezione ben prima che le patch tradizionali possano essere rilasciate, le avanzate funzionalità di sicurezza di Palo Alto Networks stanno trasformando la difesa di rete, passando da un modello operativo reattivo a uno proattivo.
Will Townsend
Chief Analyst, LoneStar Advisory & Research
E per i clienti interessati alla sicurezza di rete di Palo Alto Networks esistenti, iniziare è estremamente facile. Frontier Virtual Patching è disponibile come upgrade software PAN-OS con aggiornamenti di contenuto permanenti e automatici, in modo che le protezioni continuino ad arrivare man mano che emergono nuove minacce, senza necessità di nuovo hardware e interventi manuali.
Chiaramente, la sicurezza di rete si sta evolvendo rapidamente. Frontier Virtual Patching fa parte di un vasto set di innovazioni che il team di Palo Alto Networks sta offrendo in PAN-OS Ceres 12.2 per consentirti di essere sempre protetto.
Advanced IP Defense: blocco dell'infrastruttura degli autori degli attacchi prima che riescano a colpire
Gli attori di minacce moderni lavorano continuamente per nascondere i loro attacchi ed eludere i controlli esistenti. Gli antagonisti stanno eludendo sempre più spesso il rilevamento del perimetro tradizionale del loro traffico di comando e controllo sfruttando tecniche di connessione diretta a IP che bypassano completamente l'ispezione di DNS e URL. Gli autori degli attacchi stanno anche trasformando in armi reti proxy massicce e centinaia di migliaia di indirizzi IP residenziali per condurre scansioni furtive in larga scala, attacchi di forza bruta ed exploit che aggirano le difese tradizionali come la reputazione degli IP e gli elenchi di blocco.
Per contrastare tutto questo, Palo Alto Networks sta introducendo una nuova soluzione preventiva, Advanced IP Defense, con tre nuove potenti funzionalità:
- Intelligence a livello di IP in tempo reale. Sfruttiamo la telemetria globale di oltre 70.000 clienti per tracciare e bloccare l'infrastruttura degli autori degli attacchi in tempo reale lungo l'intero ciclo di vita dell'attacco. I nostri ricercatori monitorano queste minacce 24 ore su 24, 7 giorni su 7, permettendo al tuo team di concentrarsi su altro.
- Applicazione di IP Zero-Trust. Non guardiamo solo la reputazione passata di un IP. Verifichiamo l'intento della connessione stessa. Verificando che ogni connessione di rete corrisponda a una risoluzione DNS legittima, forniamo una misura di protezione fondamentale contro gli autori degli attacchi che tentano di eludere il rilevamento.
- Potente contesto a livello di IP. Monitoriamo continuamente ogni connessione attraverso più di 40 diversi attributi di sicurezza, permettendoti di ridurre proattivamente la tua superficie di attacco e bloccare il traffico ad alto rischio dalle "zone pericolose" di internet con sicurezza.
La transizione all'era dell'AI di frontiera non è un futuro lontano. Sta succedendo proprio adesso. Le organizzazioni che prosperano non saranno quelle che cercheranno di eseguire più velocemente vecchi playbook reattivi; devono ridimensionare le loro difese per eguagliare una nuova velocità del rischio. Quando le minacce si verificano alla velocità della macchina, fare affidamento su operazioni su scala umana non è più un'opzione. È per questo che l'AI e l'automazione stanno diventando strumenti essenziali per affrontare queste sfide frontalmente.
Varinder Singh
CIO, NXP Semiconductors
Agenti di sicurezza di rete: offrire agli amministratori capacità quasi sovrumane
Quando le minacce si presentano in pochi minuti, operazioni svolte esclusivamente da agenti umani creano un collo di bottiglia. Per ridurre la fatica e accelerare la risposta, stiamo lanciando una suite d'élite di agenti AI per ogni ruolo principale che un amministratore di rete svolge.
Questi sei Agenti di sicurezza di rete specializzati basati su AI, disponibili tramite Strata Cloud Manager, sono addestrati sul contesto e sui flussi di lavoro operativi della tua azienda. Dall'onboarding e configurazione alla valutazione delle minacce e alla risoluzione dei problemi, automatizzano le centinaia di attività di routine e ripetitive che occupano la giornata di un amministratore. E tu rimani al controllo: per ogni flusso di lavoro, scegli il livello di supervisione che corrisponde alla tua tolleranza al rischio: essere umano nel ciclo decisionale, essere umano come supervisore del ciclo decisionale o essere umano fuori dal ciclo decisionale.
Espansione della protezione della piattaforma su ogni lato
Proteggere l'azienda moderna significa estendere queste capacità basate su AI su ogni superficie, dai core dei data center ai siti industriali remoti, e dalle applicazioni AI personalizzate al browser Web.
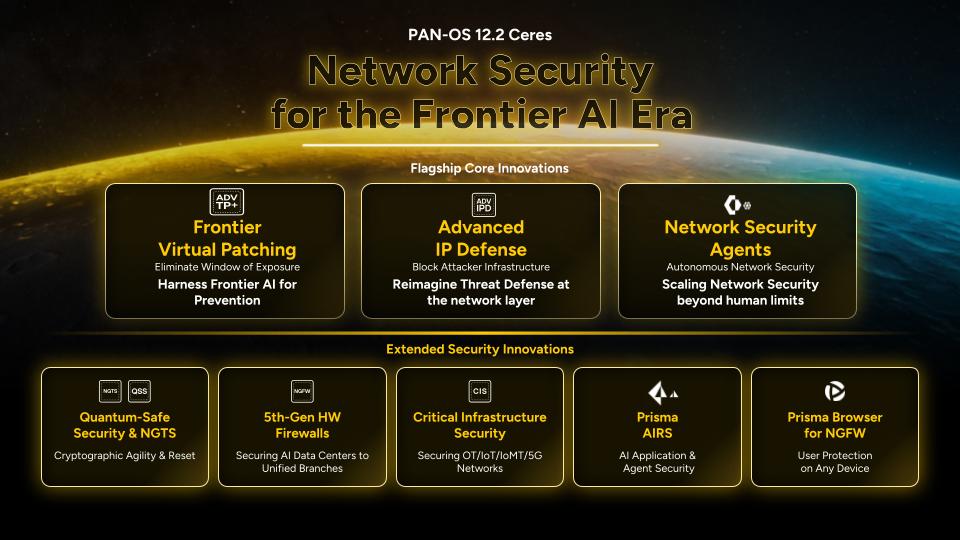
Oggi presentiamo PAN-OS Ceres 12.2, che, oltre alle innovazioni sopra menzionate, espande la nostra piattaforma in altre cinque aree:
- Sicurezza dell'infrastruttura di fiducia post-quantistica e di nuova generazione. Automatizza la gestione del ciclo di vita dei certificati digitali e accelera la prontezza crittografica post-quantistica, inclusa un inventario crittografico che copre le integrazioni di sicurezza di rete, endpoint, SIEM e gestione delle vulnerabilità per una visione completa della prontezza aziendale.
- Hardware ottimizzato per ML di quinta generazione. Nuovi firewall PA-Series ad alte prestazioni dotati di interfacce 400G, e 300 Gbps di ispezione delle minacce e clustering attivo, queste piattaforme eliminano i limiti di capacità per i data center dell'era dell'AI. Tali firewall scalano anche fino a 1,4 Tbp di throughput garantendo una latenza di 5 microsecondi per assicurare prestazioni di punta.
- Difesa modernizzata di infrastrutture OT e critiche. Firewall 5G potenziati PA-50R progettati appositamente che estendono la prevenzione delle minacce in tempo reale basata su AI alle reti OT remote operanti in ambienti estremi e alle infrastrutture critiche.
- Sicurezza di AI e agenti. Prisma AIRS è ora fornito come servizio scalabile e nativo del cloud, specificamente progettato per proteggere modelli di AI, applicazioni e flussi di lavoro di agenti autonomi. La stessa piattaforma su cui abbiamo costruito CloudNGFW è stata ora estesa per fornire sicurezza per l'AI con l'aggiunta di Prisma AIRS.
- Integrazione browser-firewall. Immagina il browser come una corsia preferenziale sicura che non solo protegge gli utenti, ma li rende più potenti. Integrando Prisma Browser con i nostri NGFW, abbiamo eliminato la necessità di decrittografia sull'endpoint fornendo una protezione completa di Livello 7. Questa è sicurezza proattiva che neutralizza le minacce prima ancora che possano toccare la tua rete. Per gli amministratori della sicurezza, la policy è completamente unificata dal dispositivo alla rete, offrendo un'esperienza semplificata e automatizzata.
Il percorso da seguire
Stiamo investendo massicciamente nelle innovazioni di cui avete bisogno per sconfiggere le minacce di oggi e per rendere la tua azienda a prova di futuro per domani.
La transizione all'era dell'AI di frontiera richiede una strategia audace. I vincitori saranno le organizzazioni che adotteranno un'architettura incentrata sulla prevenzione, capace di bloccare le minacce molto prima che possano essere sfruttate. Con PAN-OS Ceres 12.2, Palo Alto Networks offre ai difensori la velocità, la scalabilità e la base di piattaforma per ribaltare la situazione davanti ad antagonisti moderni.
Dichiarazioni previsionali
Questo blog contiene dichiarazioni previsionali che comportano rischi, incertezze e ipotesi, tra cui, a mero titolo esemplificativo, dichiarazioni riguardanti i vantaggi, l'impatto o le prestazioni oppure i vantaggi, l'impatto o le prestazioni potenziali dei nostri prodotti e delle nostre tecnologie attuali o futuri. Tutti i servizi o le funzioni non rilasciate (e tutti i servizi o le funzioni non disponibili per i clienti) a cui si fa riferimento in questo o in altri comunicati stampa o dichiarazioni pubbliche non sono attualmente disponibili (o non sono ancora disponibili per i clienti) e potrebbero non essere distribuiti quando previsto o non essere distribuiti affatto. I clienti che intendono acquistare le applicazioni di Palo Alto Networks devono valutare i servizi e le funzioni attualmente disponibili.
Fonti:
1 https://www.nokia.com/artificial-intelligence/explainer-network-traffic-is-fundamentally-changing-in-the-ai-supercycle/
2 In base al Verizon 2024 Data Breach Investigations Report