This post is also available in:
A segurança empresarial moderna está em um momento decisivo, no qual os CIOs e CISOs têm uma oportunidade clara de construir uma arquitetura de cibersegurança que atenda tanto ao ambiente atual quanto ao futuro. Para isso, é necessário redefinir a resiliência empresarial em três dimensões críticas.
Primeiro, a velocidade e a novidade das ameaças impulsionadas pela IA de ponta. Os modelos de IA de ponta automatizaram todo o ciclo de vida do ataque. Os adversários não estão apenas reduzindo as janelas de exploração a prazos próximos de zero, mas também gerando ameaças novas e altamente evasivas em alta velocidade, contornando as assinaturas tradicionais e, muitas vezes, antes mesmo que os patches sejam gerados.
Segundo, o aumento repentino do tráfego de rede está sobrecarregando as defesas tradicionais. Impulsionado pelas cargas de trabalho de IA, o tráfego entre data centers quase triplicará1 na próxima década, expandindo significativamente o volume de dados que as equipes precisam inspecionar e proteger.
Por fim, grandes mudanças estão forçando um “reset criptográfico”. Ciclos de vida de certificados cada vez menores, eventos de desconfiança em escala de internet e computadores quânticos poderosos o suficiente para quebrar a criptografia de chave pública estão se combinando para abalar as bases de todas as comunicações digitais.
Enfrentar esses desafios exige mais do que correções incrementais. Hoje, temos o orgulho de apresentar o PAN-OS 12.2 Ceres, um lançamento histórico que representa um grande avanço na segurança de rede.
O Ceres traz ao mercado mais de 55 inovações, incluindo três recursos principais e emblemáticos, projetados para mudar o equilíbrio de poder novamente a favor das equipes de defesa.
Apresentamos o Frontier Virtual Patching: defesa preventiva contra exploits de IA de ponta
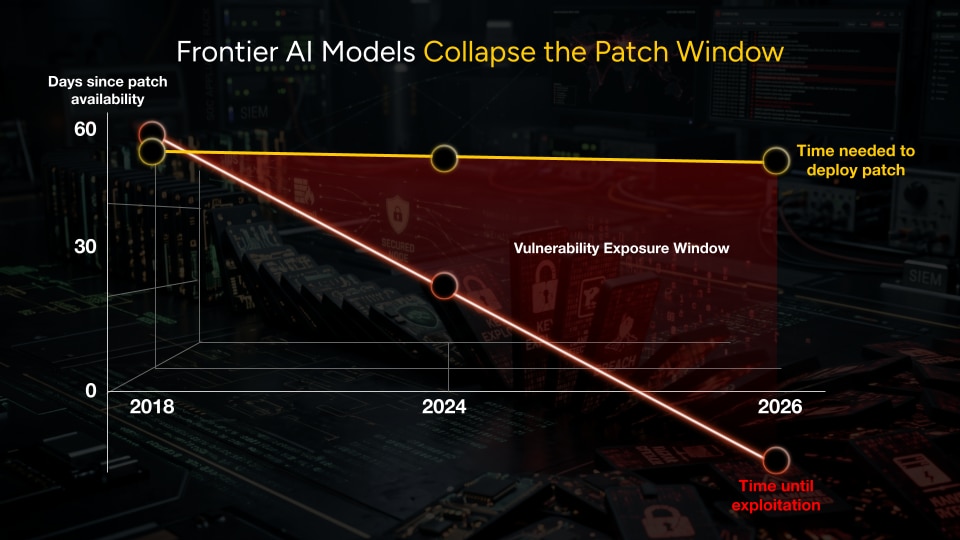
Hoje, a Palo Alto Networks está oferecendo às equipes de defesa a vantagem definitiva com o lançamento do Frontier Virtual Patching. Ao aproveitar a IA de ponta para descobrir vulnerabilidades desconhecidas e implantar proteções em horas, estamos reduzindo a janela de exposição da média do setor de 55 dias2 necessários para implantar um patch tradicional para uma janela de exposição próxima de zero. Não se trata apenas de aplicar patches mais rápido; trata-se de eliminar a oportunidade do invasor, neutralizando os exploits antes mesmo que eles cheguem à sua rede.
Criamos esse recurso como um ecossistema colaborativo e multiplicador de forças, com nossas parcerias no setor em todo o cenário de fornecedores de software empresarial e OT para acelerar a divulgação de vulnerabilidades, a correção e a proteção dos clientes. Isso inclui nossa colaboração com o Project Lightwell, que combina nossa proteção rápida no nível da rede com a correção de software para ajudar as organizações a reduzir a exposição a ameaças emergentes. Também estamos trabalhando com centrais de gerenciamento de vulnerabilidades, mantenedores de software e iniciativas do setor para expandir continuamente um conjunto de vulnerabilidades protegidas em tempo real.
Essa abordagem baseia-se em pesquisas recentes da Unit 42, nas quais o sistema de IA autônomo de IA NOVA identificou mais de 14.000 vulnerabilidades anteriormente desconhecidas em apenas dois meses — um sinal claro de que as equipes de defesa devem combinar a descoberta baseada em IA com uma proteção coordenada e igualmente rápida. Desenvolvemos um mecanismo de detecção totalmente novo, “proteção protegida”, que nos permite oferecer essas proteções rápidas de maneira segura e responsável. Quando um participante identifica uma ameaça, todo o ecossistema fica protegido instantaneamente. A descoberta individual torna-se proteção global.
Isso é especialmente valioso para tecnologia operacional (OT), infraestrutura crítica, saúde e IoT: ambientes nos quais os sistemas não podem ficar offline para a aplicação de patches, nos quais os ciclos de aplicação de patches podem se estender por meses e nos quais um único dispositivo sem patch pode expor uma rede inteira. O Frontier Virtual Patching fecha essa lacuna na rede, bloqueando o exploit sem precisar aplicar um patch, reiniciar o sistema ou causar qualquer tempo de inatividade às operações críticas.
Agentes mal-intencionados usarão a IA de ponta para reduzir o ciclo de vida de ataque de meses para minutos. Para acompanhar o ritmo, as organizações precisam de parceiros de segurança que correspondam a essa velocidade de máquina. Para isso, a Palo Alto Networks está elevando o nível com o Frontier Virtual Patching, indo além dos controles compensatórios. Ao descobrir vulnerabilidades não divulgadas de forma segura e eficiente e implementar proteção muito antes que os patches tradicionais possam ser disponibilizados, os recursos avançados de segurança da Palo Alto Networks estão transformando a defesa de rede de um modelo operacional reativo em um modelo proativo.
Will Townsend
Analista chefe, LoneStar Advisory & Research
E, para os clientes atuais de segurança de rede da Palo Alto Networks, começar é fácil. O Frontier Virtual Patching está disponível como uma atualização de software do PAN-OS com atualizações de conteúdo automáticas e persistentes, para que as proteções continuem chegando à medida que novas ameaças surgem, sem novo hardware e sem intervenção manual.
Claramente, a Segurança de rede está evoluindo rapidamente. O Frontier Virtual Patching faz parte de um enorme conjunto de inovações que a equipe da Palo Alto Networks está disponibilizando no PAN-OS Ceres 12.2 para ajudar você a permanecer protegido.
Defesa avançada de IP: bloqueando a infraestrutura dos invasores antes que eles possam atacar
Agentes de ameaça modernos trabalham continuamente para ocultar seus ataques e contornar os controles existentes. Os adversários estão cada vez mais evitando a detecção tradicional de perímetro do tráfego de comando e controle ao usar técnicas de conexão direta por IP que contornam completamente a inspeção de DNS e URL. Os invasores também estão utilizando redes de proxy massivas e centenas de milhares de endereços IP residenciais para conduzir varreduras furtivas em larga escala, ataques de força bruta e exploração que contornam as defesas tradicionais, como reputação de IP e listas de bloqueio.
Para combater isso, a Palo Alto Networks está introduzindo uma nova solução preventiva, a Advanced IP Defense, com três novas capacidades poderosas:
- Inteligência em tempo real na camada de IP. Usamos telemetria global de mais de 70.000 clientes para rastrear e bloquear a infraestrutura dos invasores em linha durante todo o ciclo de vida do ataque. Nossos pesquisadores monitoram essas ameaças 24 horas por dia, 7 dias por semana, para que sua equipe não precise fazer isso.
- Aplicação de IP de confiança zero. Não analisamos apenas a reputação passada de um IP. Verificamos a intenção da própria conexão. Ao validar que cada conexão de rede corresponde a uma resolução de DNS legítima, oferecemos uma proteção essencial contra invasores que tentam contornar a detecção.
- Contexto avançado na camada de IP. Monitoramos continuamente cada conexão com base em mais de 40 atributos de segurança distintos, permitindo reduzir proativamente sua superfície de ataque e bloquear com confiança o tráfego de alto risco proveniente dos “bairros perigosos” da Internet.
A transição para a era da IA de ponta não é um futuro distante. Está acontecendo agora mesmo. As organizações que prosperarem não serão aquelas que tentarão executar manuais antigos e reativos com mais rapidez; elas precisarão ampliar suas defesas para acompanhar uma velocidade de risco completamente nova. Quando as ameaças ocorrem em alta velocidade, depender de operações em escala humana não é mais uma opção. É por isso que a IA e a automação estão se tornando ferramentas essenciais para enfrentar esses desafios de frente.
Varinder Singh
CIO, NXP Semiconductors
Agentes de segurança de rede: tornando os administradores super-humanos
Quando as ameaças são executadas em minutos, operações exclusivamente humanas se tornam um gargalo. Para reduzir a fadiga e acelerar a resposta, estamos lançando um conjunto de elite de agentes de IA para cada uma das principais funções desempenhadas por um administrador de rede.
Estes seis Agentes de segurança de rede especializados e baseados em IA, disponíveis por meio do Strata Cloud Manager, são treinados com base no contexto da sua empresa e nos fluxos de trabalho operacionais. Desde a integração e a configuração até a avaliação de ameaças e a solução de problemas, eles automatizam centenas de tarefas rotineiras e repetitivas que consomem o dia de um administrador. E você permanece no controle: para cada fluxo de trabalho, escolha o nível de supervisão que corresponde à sua tolerância a riscos — com intervenção humana, com supervisão humana ou sem intervenção humana.
Expandindo a proteção da plataforma em cada borda
Proteger a empresa moderna significa estender esses recursos baseados em IA a todas as superfícies, dos núcleos dos data centers aos sites industriais remotos e dos aplicativos de IA personalizados ao navegador da web.
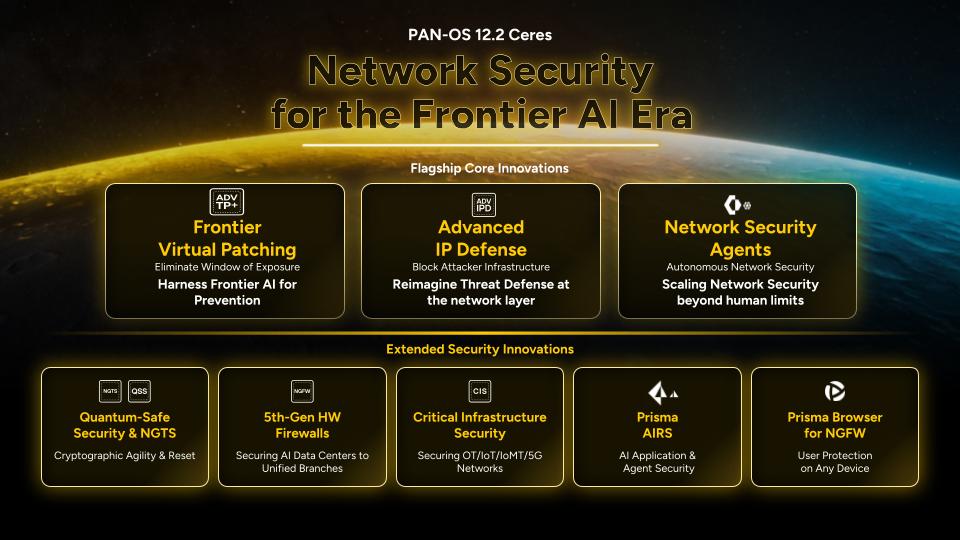
Hoje estamos apresentando o PAN-OS Ceres 12.2, que, além das inovações acima, expande nossa plataforma em mais cinco áreas:
- Segurança de confiança pós-quântica e de próxima geração. Automatiza o gerenciamento do ciclo de vida dos certificados digitais e acelera a preparação para a criptografia pós-quântica, incluindo um inventário criptográfico que abrange integrações com segurança de rede, endpoints, SIEM e gerenciamento de vulnerabilidades para uma visão completa da preparação da empresa.
- Hardware otimizado para ML de 5ª geração. Novos firewalls PA-Series de alto desempenho equipados com interfaces 400G, inspeção de ameaças de 300 Gbps e clustering ativo eliminam os limites de capacidade para data centers da era da IA. Esses firewalls também escalam para 1,4 Tbps de throughput, proporcionando latência de 5 microssegundos para garantir o máximo desempenho.
- Defesa modernizada de OT e infraestrutura crítica. Firewalls 5G robustos PA-50R desenvolvidos especificamente para estender a prevenção de ameaças em tempo real baseada em IA a redes de OT remotas em ambientes extremos e à infraestrutura crítica.
- Segurança de IA e de agentes. O Prisma AIRS agora é oferecido como um serviço escalável e nativo da nuvem, desenvolvido especificamente para proteger modelos de IA, aplicativos e fluxos de trabalho de agentes autônomos. A mesma plataforma na qual desenvolvemos o CloudNGFW agora foi ampliada para oferecer segurança para IA com a adição do Prisma AIRS.
- Integração entre navegador e firewall. Imagine o navegador como uma via expressa segura que não apenas protege os usuários, mas também os capacita. Ao integrar o Prisma Browser aos nossos NGFWs, eliminamos a necessidade de descriptografar no endpoint, proporcionando proteção completa da Camada 7. Essa é uma segurança proativa que neutraliza as ameaças antes mesmo que elas possam tocar sua rede. Para os administradores de segurança, a política é totalmente unificada, do dispositivo à rede, proporcionando uma experiência simplificada e automatizada.
O caminho a seguir
Estamos investindo fortemente nas inovações de que você precisa para derrotar as ameaças atuais e, ao mesmo tempo, preparar sua empresa para o futuro.
A transição para a era da IA de ponta exige uma estratégia ousada. Os vencedores serão as organizações que adotarem uma arquitetura que prioriza a prevenção, capaz de impedir as ameaças muito antes que ocorra sua transformação em armas. Com o PAN-OS Ceres 12.2, a Palo Alto Networks oferece às equipes de defesa a velocidade, a escala e a base de plataforma necessárias para virar o jogo contra os adversários modernos.
Declarações sobre Perspectivas Futuras
Este blog contém declarações prospectivas que envolvem riscos, incertezas e pressuposições, incluindo, sem limitação, declarações relativas aos benefícios, impacto ou desempenho ou possíveis benefícios, impacto ou desempenho de nossos produtos e tecnologias presentes ou futuros. Quaisquer serviços ou recursos inéditos (e quaisquer serviços ou recursos geralmente não disponíveis para os clientes) mencionados neste ou em outros comunicados à imprensa ou declarações públicas não estão disponíveis no momento (ou ainda não estão disponíveis para os clientes) e podem não ser entregues quando esperado ou em todos. Os clientes que compram os aplicativos da Palo Alto Networks devem tomar suas decisões de compra com base nos serviços e recursos disponíveis atualmente.
Fontes:
1 https://www.nokia.com/artificial-intelligence/explainer-network-traffic-is-fundamentally-changing-in-the-ai-supercycle/
2 De acordo com o Relatório de investigações sobre violação de dados de 2024 da Verizon