This post is also available in:
Die moderne Unternehmenssicherheit befindet sich an einem kritischen Punkt, an dem CIOs und CISOs die einzigartige Möglichkeit haben, eine Cybersicherheitsarchitektur sowohl für die heutige Situation als auch für die Zukunft aufzubauen. Dies erfordert eine Neudefinition der Unternehmensresilienz in drei kritischen Dimensionen.
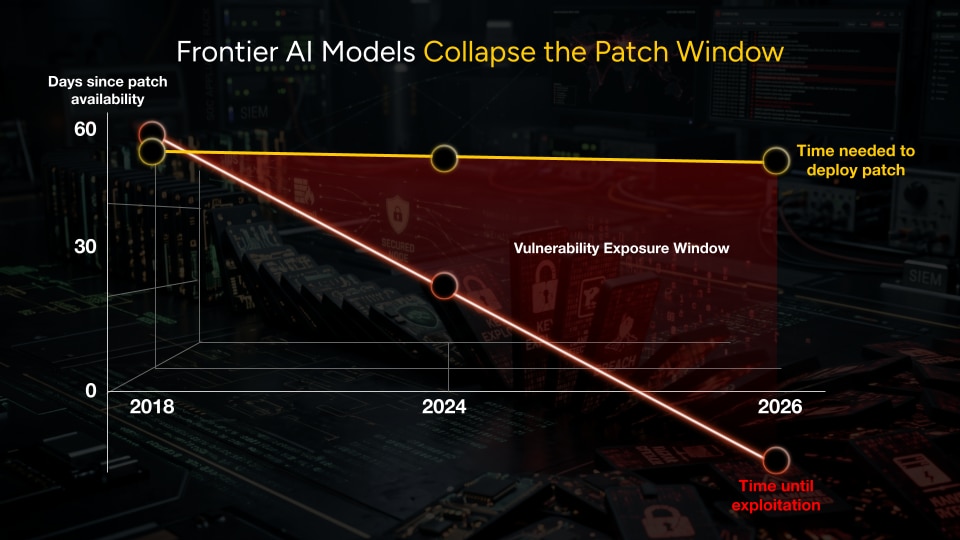
Erstens: durch Frontier AI bedingte Geschwindigkeit und Neuartigkeit von Bedrohungen. Frontier-KI-Modelle haben den gesamten Angriffsverlauf automatisiert. Angreifer verkürzen nicht nur die Zeitfenster für Exploits auf nahezu null, sondern generieren auch in Echtzeit neuartige, gut getarnte Bedrohungen, die herkömmliche Signaturen umgehen – oft noch bevor Patches bereitgestellt werden.
Zweitens: rasant zunehmender Netzwerkverkehr, der herkömmliche Schutzmechanismen an ihre Grenzen bringt. Aufgrund von KI-Workloads wird sich der Datenverkehr zwischen Rechenzentren in den nächsten zehn Jahren fast verdreifachen1, was das Datenvolumen, das Teams überprüfen und sichern müssen, dramatisch erhöht.
Und drittens erzwingen große Veränderungen einen „kryptografischen Reset“. Kürzere Zertifikatslaufzeiten, vertrauensschädigende Ereignisse auf Internetebene und Quantencomputer, die leistungsfähig genug sind, um die Public-Key-Kryptografie zu entschlüsseln, untergraben gemeinsam das Fundament der gesamten digitalen Kommunikation.
Um diesen Herausforderungen zu begegnen, bedarf es mehr als nur schrittweiser Korrekturen. Daher sind wir stolz darauf, heute PAN-OS 12.2 Ceres vorstellen zu können eine wegweisende Version, die einen großen Fortschritt in der Netzwerksicherheit darstellt.
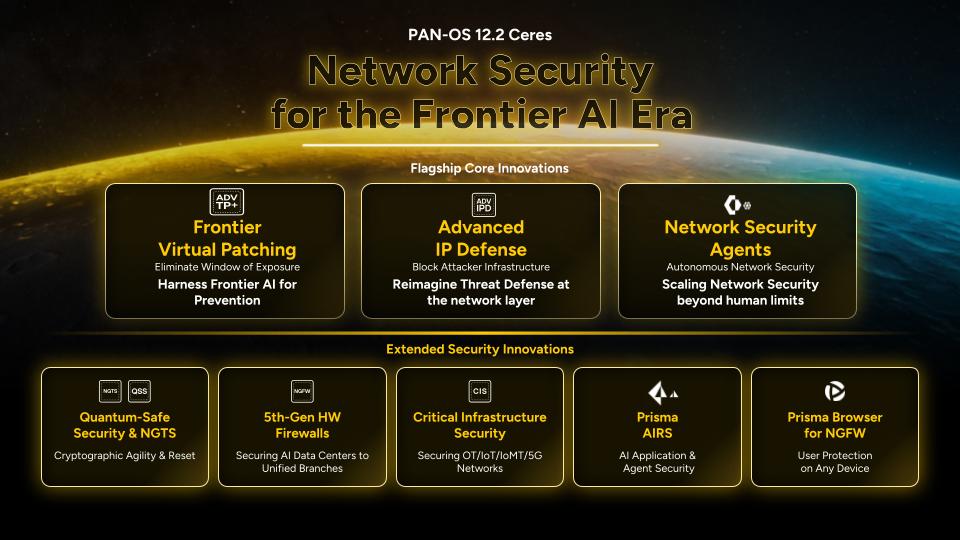
Ceres bringt über 55 Innovationen auf den Markt, darunter drei herausragende Kernfähigkeiten, die darauf ausgelegt sind, das Kräfteverhältnis wieder zugunsten der Verteidiger zu verschieben.
Wir stellen vor: Frontier Virtual Patching: präventiver Schutz vor Frontier-KI-Exploits
Mit der Einführung von Frontier Virtual Patching verschafft Palo Alto Networks Sicherheitsverantwortlichen heute den entscheidenden Vorteil. Durch den Einsatz von Frontier-KI zur Aufdeckung unbekannter Schwachstellen und die Bereitstellung von Schutzmaßnahmen innerhalb weniger Stunden verkürzen wir das Sicherheitsrisiko von den branchenüblichen 55 Tagen2, die für die Bereitstellung eines herkömmlichen Patches benötigt werden, auf nahezu null. Dabei geht es nicht nur um schnellere Patches, sondern darum, Angriffsmöglichkeiten zu unterbinden, indem Schwachstellen beseitigt werden, bevor sie überhaupt in Ihr Netzwerk gelangen.
Wir haben diese Fähigkeit als kollaboratives, synergieverstärkendes Ökosystem entwickelt, das auf unseren partnerschaftlichen Beziehungen zu Anbietern von Unternehmenssoftware und OT-Lösungen basiert, um die Aufdeckung von Sicherheitslücken, deren Behebung und den Schutz unserer Kunden zu beschleunigen. Dazu gehört auch unsere Zusammenarbeit mit Project Lightwell, bei der wir unseren schnellen Schutz auf Netzwerkebene mit Korrekturmaßnahmen auf Softwareebene kombinieren, um Organisationen dabei zu unterstützen, ihre Anfälligkeit gegenüber neuen Bedrohungen zu verringern. Außerdem arbeiten wir mit Sicherheitsberatungsstellen, Softwarebetreuern und Brancheninitiativen zusammen, um den Pool an geschlossenen Sicherheitslücken in Echtzeit kontinuierlich zu erweitern.
Dieser Ansatz baut auf einer aktuellen Studie von Unit 42 auf, bei der das autonome KI-System NOVA in nur zwei Monaten mehr als 14.000 bisher unbekannte Sicherheitslücken identifizierte – ein klares Signal dafür, dass Verteidiger KI-gestützte Erkennung mit ebenso schnellem, koordiniertem Schutz kombinieren müssen. Wir haben eine völlig neue Erkennungsengine mit dem Namen „Vaulted Protection“ entwickelt, die es uns ermöglicht, diese schnellen Schutzmaßnahmen auf sichere und verantwortungsvolle Weise bereitzustellen. Wenn ein Teilnehmer eine Bedrohung identifiziert, wird das gesamte Ökosystem umgehend geschützt. Individuelle Erkennung wird zu globalem Schutz.
Dies ist vor allem für die Betriebstechnik (OT), kritische Infrastrukturen, das Gesundheitswesen und das Internet der Dinge (IoT) von großer Bedeutung: Umgebungen, in denen Systeme zur Installation von Patches nicht vom Netz genommen werden können, in denen sich Patch-Zyklen über Monate hinziehen können und in denen ein einziges Gerät ohne Patch ein gesamtes Netzwerk gefährden kann. Frontier Virtual Patching schließt diese Lücke im Netzwerk und blockiert den Exploit, ohne einen Patch zu installieren, ein System neu zu starten oder Ausfallzeiten bei kritischen Vorgängen zu verursachen.
Angreifer werden Frontier-KI nutzen, um den Angriffsverlauf von Monaten auf Minuten zu reduzieren. Um Schritt zu halten, benötigen Organisationen Sicherheitspartner, die mit dieser Maschinengeschwindigkeit mithalten können. Zu diesem Zweck setzt Palo Alto Networks mit seinem Frontier Virtual Patching neue Maßstäbe und geht über kompensierende Kontrollen hinaus. Durch die sichere und effiziente Erkennung nicht offengelegter Schwachstellen und die Bereitstellung von Schutzmaßnahmen lange bevor herkömmliche Patches ausgerollt werden können, wandeln die umfassenden Sicherheitsfunktionen von Palo Alto Networks die Netzwerkverteidigung von einem reaktiven zu einem proaktiven Betriebsmodell um.
Will Townsend
Chief Analyst, LoneStar Advisory & Research
Und für Bestandskunden im Bereich Netzwerksicherheit von Palo Alto Networks ist der Einstieg ganz einfach. Frontier Virtual Patching ist als Upgrade der PAN-OS-Software mit dauerhaften, automatischen Inhaltsaktualisierungen verfügbar, sodass der Schutz auch bei neuen Bedrohungen gewährleistet bleibt – ganz ohne neue Hardware und ohne manuelle Eingriffe.
Die Netzwerksicherheit entwickelt sich zweifellos schnell weiter. Frontier Virtual Patching ist Teil einer Vielzahl von Innovationen, die das Team von Palo Alto Networks in PAN-OS Ceres 12.2 bereitstellt, damit Sie weiterhin geschützt sind.
Advanced IP Defense: Blockieren der Infrastruktur von Angreifern, bevor diese Schaden anrichten können
Moderne Bedrohungsakteure arbeiten kontinuierlich daran, ihre Angriffe zu tarnen und bestehende Kontrollen zu umgehen. Angreifer entziehen sich zunehmend der herkömmlichen Perimetererkennung ihres Command-and-Control-Datenverkehrs, indem sie mithilfe von Direct-to-IP-Verbindungstechniken die DNS- und URL-Prüfung vollständig umgehen. Angreifer nutzen außerdem riesige Proxynetzwerke und Hunderttausende privater IP-Adressen, um heimliche, groß angelegte Scans, Brute-Force-Angriffe und Exploits durchzuführen, die herkömmliche Schutzmaßnahmen wie IP-Reputation und Sperrlisten umgehen.
Um dem entgegenzuwirken, führt Palo Alto Networks eine neue präventive Lösung ein: Advanced IP Defense, eine Lösung mit drei leistungsstarken neuen Funktionen:
- Threat Intelligence auf IP-Ebene in Echtzeit. Wir nutzen globale Telemetriedaten von über 70.000 Kunden, um die Angreiferinfrastruktur während des gesamten Angriffsverlaufs zu verfolgen und zu blockieren. Unsere Forscher verfolgen diese Bedrohungen rund um die Uhr, um Ihr Team zu entlasten.
- Durchsetzung des Zero-Trust-Prinzips für IP-Adressen. Wir blicken nicht nur auf die bisherige Reputation einer IP-Adresse. Sondern wir überprüfen die Absicht der Verbindung an sich. Indem wir sicherstellen, dass jede Netzwerkverbindung einer legitimen DNS-Auflösung zugeordnet ist, bieten wir einen entscheidenden Schutz vor Angreifern, die versuchen, sich der Erkennung zu entziehen.
- Leistungsstarker Kontext auf IP-Ebene. Wir überwachen kontinuierlich jede Verbindung anhand von mehr als 40 verschiedenen Sicherheitsattributen, sodass Sie Ihre Angriffsfläche proaktiv verkleinern und risikoreichen Datenverkehr aus den „schlechten Nachbarschaften“ des Internets zuversichtlich blockieren können.
Der Übergang in das Zeitalter der Frontier-KI lässt nicht mehr lange auf sich warten. Er ist bereits im Gange. Erfolgreich werden nicht jene Organisationen sein, die versuchen, alte, reaktive Strategien schneller umzusetzen. Sie müssen vielmehr ihre Abwehrmaßnahmen skalieren, um mit einer völlig neuen Geschwindigkeit der Risiken Schritt halten zu können. Wenn Bedrohungen mit Maschinengeschwindigkeit auftreten, ist es keine Option mehr, sich auf menschliche Abläufe zu verlassen. Aus diesem Grund werden KI und Automatisierung zu unverzichtbaren Tools, um diesen Herausforderungen direkt zu begegnen.
Varinder Singh
CIO, NXP Semiconductors
Agenten für Netzwerksicherheit verleihen Administratoren übermenschliche Fähigkeiten
Wenn Bedrohungen innerhalb von Minuten umgesetzt werden, stellen ausschließlich von Menschen durchgeführte Abläufe einen Engpass dar. Um die Arbeitsbelastung zu verringern und Reaktionszeiten zu verkürzen, führen wir eine Reihe hochspezialisierter KI-Agenten für alle wichtigen Aufgaben eines Netzwerkadministrators ein.
Diese sechs spezialisierten KI-gestützten Agenten für Netzwerksicherheit werden über Strata Cloud Manager bereitgestellt und auf den Kontext Ihres Unternehmens sowie Ihre betrieblichen Arbeitsabläufe trainiert. Vom Onboarding über die Konfiguration bis hin zur Bedrohungsbeurteilung und Fehlerbehebung automatisieren sie Hunderte von sich wiederholenden Routineaufgaben eines Administrators. Und Sie behalten die Kontrolle, indem Sie für jeden Arbeitsablauf das Maß an Überwachung wählen, das Ihrer Risikotoleranz entspricht – „Human-in-the-Loop“, „Human-on-the-Loop“ oder „Human-out-of-the-Loop“.
Ausweitung des Plattformschutzes auf alle Edge-Bereiche
Zur Absicherung moderner Unternehmen müssen diese KI-gestützten Funktionen auf alle Bereiche ausgeweitet werden – von den Kernbereichen der Rechenzentren bis hin zu abgelegenen Industriestandorten und von maßgeschneiderten KI-Anwendungen bis hin zum Webbrowser.
Heute stellen wir PAN-OS Ceres 12.2 vor, das zusätzlich zu den oben genannten Innovationen unsere Plattform um fünf weitere Bereiche erweitert:
- Quantensicherheit und Next-Generation Trust Security. Automatisiert das Management des Lebenszyklus digitaler Zertifikate und beschleunigt die Vorbereitung auf kryptografische Post-Quanten-Technologien, einschließlich einer kryptografischen Bestandsaufnahme, die Integrationen in den Bereichen Netzwerksicherheit, Endgeräte, SIEM und Schwachstellenmanagement umfasst, um einen umfassenden Überblick über die Bereitschaft des Unternehmens zu bieten.
- ML-optimierte Hardware der 5. Generation. Neue leistungsstarke Firewalls der PA-Serie, die mit 400G-Schnittstellen, einer Bedrohungsprüfung mit 300 Gbit/s und aktivem Clustering ausgestattet sind, beseitigen die Kapazitätslimits von Rechenzentren aus der KI-Ära. Diese Firewalls lassen sich auch auf einen Durchsatz von 1,4 Tbit/s skalieren und bieten gleichzeitig eine Latenz von 5 Mikrosekunden, um Spitzenleistung zu gewährleisten.
- Modernisierte Verteidigung von OT und kritischer Infrastruktur. Speziell entwickelte, robuste 5G-Firewalls der PA-50R-Serie, die KI-gestützte Echtzeit-Bedrohungsabwehr auf abgelegene OT-Netzwerke in extremen Umgebungen und kritische Infrastrukturen ausweiten.
- Sicherheit von KI und Agenten. Prisma AIRS wird jetzt als skalierbarer, cloudnativer Dienst bereitgestellt, der explizit für die Absicherung von KI-Modellen, Anwendungen und autonomen Agenten-Workflows entwickelt wurde. Dieselbe Plattform, auf der wir CloudNGFW entwickelt haben, wurde nun um Prisma AIRS erweitert, um Sicherheit für KI zu bieten.
- Integration von Browser und Firewall. Stellen Sie sich den Browser als sichere Überholspur vor, die Benutzer nicht nur schützt, sondern ihnen auch Chancen bietet. Durch die Integration von Prisma Browser in unsere NGFWs entfällt die Notwendigkeit einer Entschlüsselung am Endpunkt, während gleichzeitig ein umfassender Layer-7-Schutz gewährleistet ist. Dies ist proaktive Sicherheit, die Bedrohungen neutralisiert, bevor sie Ihr Netzwerk überhaupt erreichen können. Für Sicherheitsadministratoren sind Richtlinien vom Gerät bis zum Netzwerk vollständig vereinheitlicht, was eine optimierte, automatisierte Arbeitsweise ermöglicht.
Unsere Zukunftsprognosen
Wir investieren massiv in Innovationen, die Sie benötigen, um die heutigen Bedrohungen abzuwehren und Ihr Unternehmen gleichzeitig für die Zukunft zu rüsten.
Der Übergang in das Zeitalter der Frontier-KI erfordert eine mutige Strategie. Als Gewinner werden die Organisationen hervorgehen, die eine Architektur mit Schwerpunkt auf Prävention einführen, die Bedrohungen schon lange vor ihrer Umsetzung als Angriffsmittel abwehren kann. Mit PAN-OS Ceres 12.2 bietet Palo Alto Networks Sicherheitsverantwortlichen die Geschwindigkeit, Skalierbarkeit und Plattformgrundlage, mit denen sie modernen Angreifern erfolgreich begegnen können.
Hinweise über vorausschauende Aussagen
Dieser Blogbeitrag enthält vorausschauende Aussagen, die Risiken, Unsicherheiten und Annahmen beinhalten, darunter zum Beispiel Aussagen bezüglich der Vorteile, Auswirkungen und der Leistung oder der potenziellen Vorteile, Auswirkungen und des Leistungspotenzials unserer Produkte und Technologien. Bislang unveröffentlichte Services und Funktionen (sowie alle Services oder Funktionen, die nicht allgemein für Kunden zur Verfügung stehen), auf die in dieser oder anderen Pressemitteilungen oder in öffentlichen Erklärungen Bezug genommen wird, sind derzeit nicht verfügbar (oder noch nicht allgemein für Kunden verfügbar) und werden möglicherweise nicht zum erwarteten Zeitpunkt oder auch gar nicht bereitgestellt. Kunden, die Anwendungen von Palo Alto Networks erwerben, wird empfohlen, ihre Kaufentscheidungen anhand der derzeit allgemein verfügbaren Services und Funktionen zu treffen.
Quellen:
1 https://www.nokia.com/artificial-intelligence/explainer-network-traffic-is-fundamentally-changing-in-the-ai-supercycle/
2 Laut Verizon 2024 Data Breach Investigations Report