This post is also available in:
La seguridad empresarial moderna se encuentra en un momento decisivo: los CIO y CISO tienen una clara oportunidad de crear una arquitectura de ciberseguridad preparada tanto para el entorno actual como para el futuro. Hacerlo requiere redefinir la resiliencia empresarial en tres dimensiones críticas.
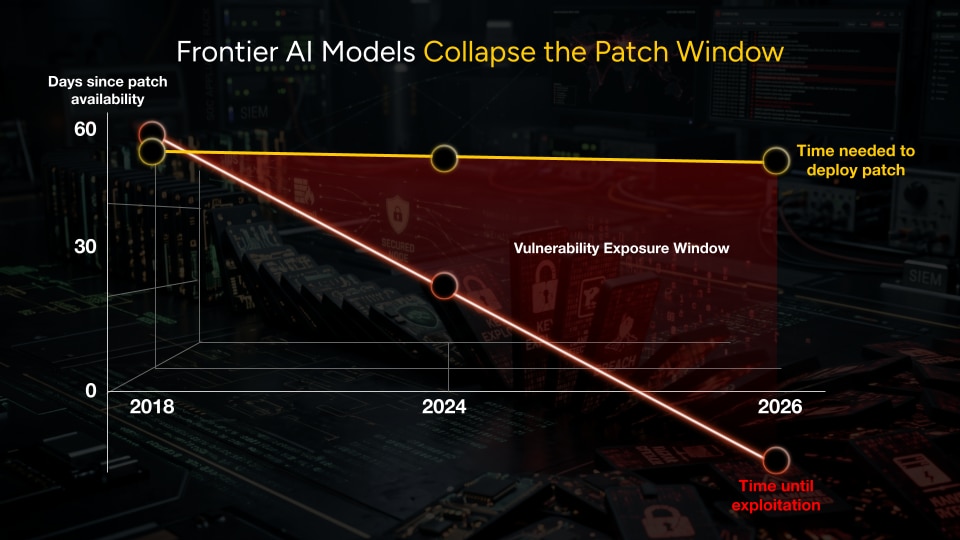
En primer lugar, la velocidad y novedad de las amenazas impulsadas por la IA de vanguardia. Los modelos de IA de vanguardia han automatizado todo el ciclo de vida de los ataques. Los adversarios no solo están reduciendo los tiempos de explotación a casi cero, también están generando amenazas novedosas y altamente evasivas a velocidad de máquina, eludiendo las firmas tradicionales y, a menudo, antes de que se generen los parches.
En segundo lugar, el aumento del tráfico de red está desbordando las defensas tradicionales. Impulsado por las cargas de trabajo de IA, el tráfico entre centros de datos casi se triplicará1 a lo largo de la siguiente década, lo que ampliará drásticamente el volumen de datos que los equipos deben inspeccionar y proteger.
Por último, hay cambios importantes que están forzando un «reinicio criptográfico». La reducción de los ciclos de vida de los certificados, los eventos de desconfianza a escala de internet y los ordenadores cuánticos lo suficientemente potentes como para romper la criptografía de clave pública se combinan para sacudir los cimientos de todas las comunicaciones digitales.
Hacer frente a estos desafíos requiere algo más que correcciones incrementales. Hoy, nos enorgullece presentar PAN-OS 12.2 Ceres, un lanzamiento histórico que supone un gran avance en materia de seguridad de redes.
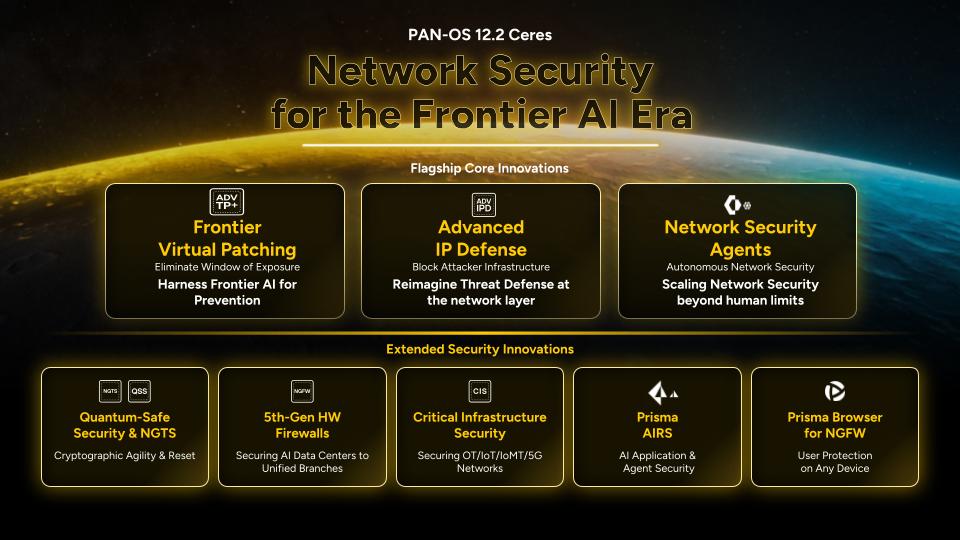
Ceres trae al mercado más de 55 innovaciones, incluidas tres capacidades principales emblemáticas, diseñadas para devolver el equilibrio de poder a los defensores.
Presentamos Frontier Virtual Patching: Defensa preventiva frente a exploits de IA de vanguardia
Hoy, Palo Alto Networks ofrece a los defensores la ventaja definitiva con el lanzamiento de Frontier Virtual Patching. Al aprovechar la IA de vanguardia para descubrir vulnerabilidades desconocidas e implementar protecciones en cuestión de horas, reducimos la ventana de exposición de los 55 días2 de media en el sector que se tarda en implementar un parche tradicional a una ventana de exposición prácticamente nula. No se trata solo de aplicar parches más rápido; se trata de eliminar las posibilidades del atacante neutralizando las vulnerabilidades antes de que lleguen a sus redes.
Hemos desarrollado esta capacidad como un ecosistema colaborativo que multiplica nuestras fuerzas, gracias a nuestras alianzas con empresas de software y proveedores de OT de todo el sector, para acelerar la divulgación y corrección de vulnerabilidades y proteger antes a nuestros clientes. Esto incluye nuestra colaboración con Project Lightwell, que combina nuestra rápida protección a nivel de red con la corrección de software para ayudar a las organizaciones a reducir la exposición a las amenazas emergentes. También colaboramos con organismos de coordinación de vulnerabilidades, desarrolladores de software y distintas iniciativas del sector para ampliar continuamente un repositorio de vulnerabilidades protegidas en tiempo real.
Este enfoque se basa en la reciente investigación de Unit 42, donde el sistema de IA autónomo NOVA identificó más de 14 000 vulnerabilidades previamente desconocidas en solo dos meses: una señal clara de que los defensores deben combinar el descubrimiento impulsado por IA con una protección coordinada y rápida. Hemos desarrollado un motor de detección totalmente nuevo, «vaulted protection» (protección blindada), que nos permite ofrecer estas protecciones rápidas de una manera segura y responsable. Cuando un participante identifica una amenaza, todo el ecosistema queda protegido al instante. El descubrimiento individual se convierte en protección global.
Esto es especialmente valioso para la tecnología operativa (OT), las infraestructuras críticas, la sanidad y el IoT: entornos en los que los sistemas no pueden desconectarse para aplicar parches, en los que los ciclos de correcciones pueden prolongarse durante meses y en los que un solo dispositivo sin parchear puede exponer a toda una red. Frontier Virtual Patching cierra esa brecha en la red y bloquea la explotación sin necesidad de aplicar un parche, reiniciar el sistema ni provocar ninguna interrupción en las operaciones críticas.
Los actores de amenazas recurrirán a la IA de vanguardia para reducir el ciclo de vida de los ataques de meses a minutos. Para seguirles el ritmo, las organizaciones necesitan partners de seguridad que igualen esa velocidad de máquina. Con este fin, Palo Alto Networks sube el listón con sus parches virtuales de frontera, para ir más allá de los controles compensatorios. Gracias a que detectan las vulnerabilidades no publicadas de forma segura y eficiente y a que implementan mecanismos de protección mucho antes de que aparezcan los parches tradicionales, las funciones de seguridad avanzadas de Palo Alto Networks están transformando la defensa de la red, pasando de un modelo operativo reactivo a uno proactivo.
Will Townsend
Analista jefe, LoneStar Advisory & Research
Y para los que ya son clientes de seguridad de red de Palo Alto Networks, empezar es muy sencillo. está disponible como una actualización de software de PAN-OS con actualizaciones de contenido automáticas y permanentes, de modo que las protecciones siguen llegando a medida que surgen nuevas amenazas, sin necesidad de instalar nuevo hardware ni de realizar ninguna intervención manual.
Claramente, la seguridad de red está evolucionando rápidamente. Frontier Virtual Patching forma parte de un gran conjunto de innovaciones que el equipo de Palo Alto Networks ofrece con PAN-OS Ceres 12.2 para ayudarles a permanecer protegidos.
Advanced IP Defense: Bloquea la infraestructura del atacante antes de que pueda atacar
Los actores de amenazas modernos trabajan de forma continua para ocultar sus ataques y evadir los controles existentes. Los atacantes evaden cada vez más la detección tradicional en el perímetro de su tráfico de comando y control mediante técnicas de conexión directa a direcciones IP que eluden por completo la inspección de DNS y de URL. Los atacantes también están utilizando con fines maliciosos redes de servidores proxy masivas y cientos de miles de direcciones IP residenciales para llevar a cabo, de forma sigilosa y a gran escala, actividades de escaneo, ataques de fuerza bruta y explotación de vulnerabilidades que eluden las defensas tradicionales, como la reputación de las direcciones IP y las listas de bloqueo.
Para contrarrestar esto, Palo Alto Networks presenta una nueva solución preventiva, Advanced IP Defense, con tres nuevas y potentes capacidades:
- Inteligencia en tiempo real a nivel de IP. Aprovechamos la telemetría global de más de 70 000 clientes para rastrear y bloquear en línea la infraestructura de los atacantes a lo largo de todo el ciclo de vida del ataque. Nuestros investigadores rastrean estas amenazas las 24 horas del día, los 7 días de la semana, para que sus equipos no tengan que hacerlo.
- Aplicación de Zero Trust a nivel IP. No solo observamos la reputación pasada de una IP. Verificamos la intención de la conexión en sí. Al verificar que cada conexión de red se corresponde con una resolución DNS legítima, proporcionamos una barrera de protección crítica frente a los atacantes que intentan eludir la detección.
- Contexto potente a nivel de IP. Supervisamos de forma continua cada conexión en función de más de 40 atributos de seguridad distintos, lo que les permite reducir de forma proactiva su superficie de ataque y bloquear con confianza el tráfico de alto riesgo procedente de los «barrios peligrosos» de Internet.
La transición a la era de la IA de vanguardia no es cosa del futuro. Está ocurriendo ahora mismo. Las organizaciones que prosperen no serán las que intenten aplicar más rápido sus viejas estrategias reactivas, sino las que amplíen sus defensas para hacer frente a una velocidad de riesgo completamente nueva. Cuando las amenazas se producen a velocidad de máquina, depender de operaciones a escala humana ya no es una opción. Es por eso que la IA y la automatización se están convirtiendo en herramientas imprescindibles para afrontar estos desafíos de forma decidida.
Varinder Singh
CIO, NXP Semiconductors
Agentes de seguridad de red: dotando a los administradores de capacidades sobrehumanas
Cuando las amenazas se ejecutan en minutos, las operaciones exclusivamente humanas se convierten en un cuello de botella. Para reducir la fatiga y acelerar la respuesta, lanzamos una suite de agentes de IA de élite para cada función crítica que desempeña un administrador de red.
Estos seis agentes de seguridad de red especializados basados en IA, disponibles a través de Strata Cloud Manager, están entrenados en el contexto de su empresa y en sus flujos de trabajo operativos. Desde la incorporación y la configuración hasta la evaluación de amenazas y la resolución de problemas, estos automatizan cientos de tareas rutinarias y repetitivas que ocupan gran parte de la jornada de los administradores. Y usted mantiene el control: para cada flujo de trabajo, elige el nivel de supervisión que mejor se adapte a su tolerancia al riesgo: human-in-the-loop, human-on-the-loop, or human-out-of-the-loop.
Extienda la protección de la plataforma a todos los extremos de la red
Proteger la empresa moderna implica extender estas capacidades basadas en IA a todos los entornos, de los núcleos de los centros de datos a las instalaciones industriales remotas, y de aplicaciones de IA personalizadas al navegador web.
Hoy presentamos PAN-OS Ceres 12.2, que, además de las innovaciones anteriores, amplía nuestra plataforma en cinco áreas más:
- Seguridad de confianza poscuántica y de nueva generación. Automatiza la gestión del ciclo de vida de los certificados digitales y acelera la preparación criptográfica poscuántica, incluyendo un inventario criptográfico que abarca integraciones de seguridad de red, endpoints, SIEM y gestión de vulnerabilidades para una visión completa de la preparación de la empresa.
- Hardware optimizado para aprendizaje automático de 5.ª generación. Nuevos cortafuegos PA-Series de alto rendimiento equipados con interfaces de 400G, 300 Gbps de inspección de amenazas y clustering activo; estas plataformas eliminan los límites de capacidad para los centros de datos de la era de la IA. Estos cortafuegos también escalan hasta 1,4 Tbps de rendimiento, al tiempo que ofrecen una latencia de 5 microsegundos, garantizando el máximo rendimiento.
- Defensa modernizada de entornos OT e infraestructuras críticas. Cortafuegos 5G reforzados PA-50R diseñados específicamente para ampliar la prevención de amenazas impulsadas por IA y en tiempo real a redes de OT remotas en entornos extremos y a infraestructuras críticas.
- Seguridad de la IA y de los agentes. Prisma AIRS se ofrece ahora como un servicio nativo de la nube y escalable, diseñado específicamente para proteger modelos y aplicaciones de IA, así como flujos de trabajo de agentes autónomos. La misma plataforma sobre la que construimos CloudNGFW se ha ampliado ahora para proporcionar seguridad para la IA con la incorporación de Prisma AIRS.
- Integración del navegador al cortafuegos. Imagine el navegador como un carril rápido seguro que no solo protege a los usuarios, sino que también los empodera. Al integrar Prisma Browser con nuestros NGFW, hemos eliminado la necesidad de descifrar en el endpoint a la vez que ofrecemos una protección completa de Capa 7. Esta es una seguridad proactiva que neutraliza las amenazas antes incluso de que puedan tocar su red. Para los administradores de seguridad, la política está totalmente unificada desde el dispositivo hasta la red, ofreciendo una experiencia automatizada y optimizada.
El camino a seguir
Estamos realizando importantes inversiones en las innovaciones que necesita para hacer frente a las amenazas actuales y preparar su empresa de cara al futuro.
La transición a la era de la IA de vanguardia exige una estrategia audaz. Las organizaciones que triunfen serán aquellas que adopten una arquitectura que priorice la prevención, capaz de detener las amenazas mucho antes de que se conviertan en armas. Con PAN-OS Ceres 12.2, Palo Alto Networks ofrece a los defensores la velocidad, la escala y la base de plataforma necesarias para cambiar las tornas frente a los adversarios modernos.
Declaraciones prospectivas
Este blog contiene declaraciones prospectivas que implican una serie de riesgos, incertidumbres y suposiciones, y que incluyen, entre otras, declaraciones relativas a las ventajas, el impacto o el rendimiento, así como los posibles beneficios, impacto o rendimiento de nuestros productos y tecnologías. Cualquier servicio o función no publicados (y cualquier servicio o función no disponibles de forma generalizada para los clientes) a los que se haga referencia en este u otros comunicados de prensa o declaraciones públicas no están disponibles actualmente (o no están disponibles de forma generalizada para los clientes) y es posible que no se entreguen en el momento previsto o que no lleguen a entregarse. Los clientes que adquieran aplicaciones de Palo Alto Networks deben tomar sus decisiones de compra basándose en los servicios y las funciones disponibles para el público general actualmente.
Fuentes:
1 https://www.nokia.com/artificial-intelligence/explainer-network-traffic-is-fundamentally-changing-in-the-ai-supercycle/
2 Según el Informe DBIR (Data Breach Investigations Report) de Verizon 2024